Konto Kontakt
Twój koszyk
Darmowa dostawa DPD od 200 zł! Termin dostawy sprawdzisz na stronie produktu.
Potrzebujesz pomocy? Pomoże DistriNode AI.

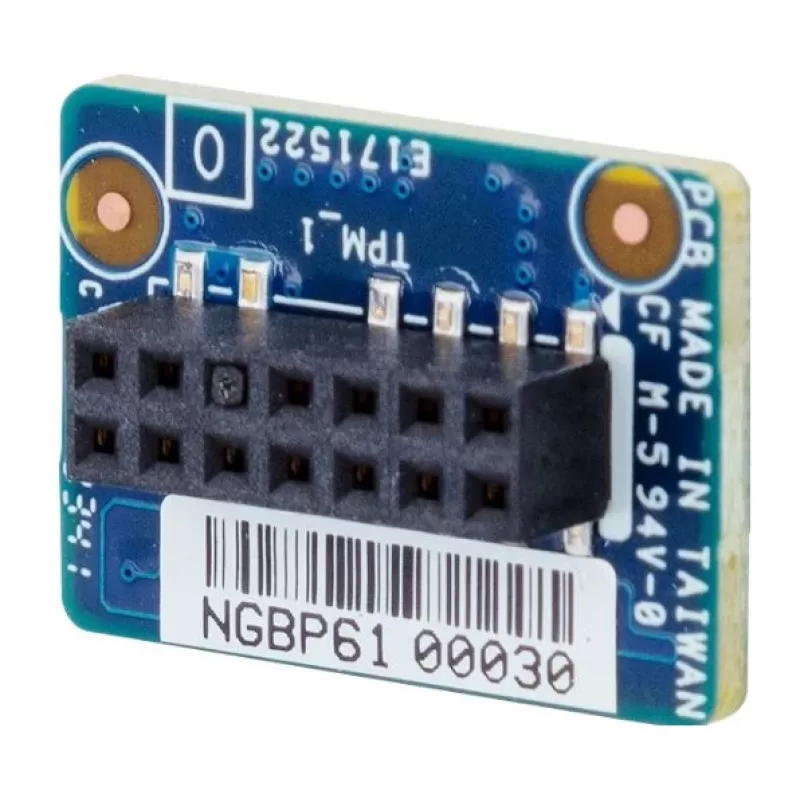
Karta modułu TPM GIGABYTE CTM012 2.0 — Trusted Platform Module do zabezpieczania płyty głównej

Karta modułu TPM GIGABYTE CTM012 2.0 — Trusted Platform Module do zabezpieczania płyty głównej
199.25 zł
Karta modułu TPM GIGABYTE CTM012 2.0 to Trusted Platform Module zaprojektowany w celu zapewnienia sprzętowych funkcji bezpieczeństwa dla kompatybilnych płyt głównych. Moduł oferuje bezpieczne przechowywanie kluczy kryptograficznych, obsługuje weryfikację integralności platformy i ochronę BIOS/rozruc... Read More
Stan 3 Kod 2525021 Producent GIGABYTE Model 9CTM012NR-00 Gwarancja 2 lata

Dostawa i zwroty

Przewidywana dostawa środa, 7 października
Będziemy Cię na bieżąco informować przez szczegółowy system śledzenia
Metody płatności
Karta bankowaVisaMastercardPayPalApple PayGoogle PayPrzelew bankowy

Karta modułu TPM GIGABYTE CTM012 2.0 to Trusted Platform Module zaprojektowany w celu zapewnienia sprzętowych funkcji bezpieczeństwa dla kompatybilnych płyt głównych. Moduł oferuje bezpieczne przechowywanie kluczy kryptograficznych, obsługuje weryfikację integralności platformy i ochronę BIOS/rozruchu oraz umożliwia działanie funkcji systemu operacyjnego i aplikacji wymagających TPM. Jest to kompaktowa karta dodatkowa, która integruje się z obsługiwanymi płytami głównymi GIGABYTE, rozszerzając możliwości zabezpieczeń systemu bez zmiany istniejącego oprogramowania.

Zalety

Moduł TPM zapewnia sprzętowy rdzeń zaufania dla operacji kryptograficznych i przechowywania kluczy, zmniejszając zależność od zabezpieczeń wyłącznie programowych. Obsługuje bezpieczny rozruch i atestację platformy, pomagając zweryfikować integralność systemu podczas uruchamiania. Moduł został zaprojektowany z myślą o prostej integracji z kompatybilnymi płytami głównymi, zajmując minimalną przestrzeń na płycie, oferując jednocześnie trwałe, odporne na manipulacje przechowywanie kluczy szyfrujących i certyfikatów. Jego obecność umożliwia natywne funkcje bezpieczeństwa systemu operacyjnego i przepływy pracy w zarządzaniu przedsiębiorstwem, które zależą od funkcjonalności TPM.

Zastosowanie

  • Włączanie funkcji systemu operacyjnego wymagających TPM (szyfrowanie dysku, ochrona poświadczeń)
  • Bezpieczny rozruch i weryfikacja integralności BIOS/oprogramowania układowego
  • Sprzętowe przechowywanie kluczy do szyfrowania i uwierzytelniania
  • Systemy korporacyjne i stacje robocze wymagające atestacji platformy i zwiększonego bezpieczeństwa

Kluczowe specyfikacje

  • Wersja TPM: zgodność ze specyfikacją 2.0
  • Format: kompaktowa karta modułu do złącza TPM na kompatybilnej płycie głównej
  • Funkcjonalność: bezpieczne przechowywanie kluczy kryptograficznych, weryfikacja integralności platformy, obsługa bezpiecznego rozruchu
  • Kompatybilność: zaprojektowany do współpracy z kompatybilnymi płytami głównymi GIGABYTE obsługującymi zewnętrzne moduły TPM
  • Trwałość danych: odporna na manipulacje pamięć nieulotna dla kluczy i poświadczeń

Sposób użycia

Zainstaluj moduł TPM w dedykowanym złączu TPM na kompatybilnej płycie głównej, postępując zgodnie z instrukcjami producenta płyty głównej. Po fizycznej instalacji włącz obsługę TPM w BIOS/UEFI płyty głównej i w razie potrzeby zaktualizuj oprogramowanie układowe. Gdy system rozpozna moduł, włącz żądane funkcje bezpieczeństwa systemu operacyjnego, takie jak szyfrowanie dysku (BitLocker lub odpowiednik), bezpieczny rozruch lub ochrona poświadczeń. Zarządzaj kluczami i zasadami TPM za pomocą systemu operacyjnego lub narzędzi do zarządzania przedsiębiorstwem zgodnie z wymaganiami bezpieczeństwa.

Zalecenia

Przed instalacją potwierdź kompatybilność płyty głównej i obsługę BIOS/UEFI. Utwórz kopię zapasową krytycznych danych i zapisz klucze własności/odzyskiwania TPM podczas włączania funkcji szyfrowania. Utrzymuj aktualne oprogramowanie układowe płyty głównej i postępuj zgodnie z wytycznymi dostawcy dotyczącymi bezpiecznej konfiguracji i zarządzania kluczami.

Historia cen z ostatnich 6 miesięcy
Karta modułu TPM GIGABYTE CTM012 2.0 — Trusted Platform Module do zabezpieczania płyty głównej
Obecna
199.25 zł
Najniższa
199.25 zł
Najwyższa
358.93 zł
Zmiana 24 h
-157.17 zł   -44%
Tydzień
-157.73 zł   -44%
Miesiąc
-148.50 zł   -43%
Cześć, jestem asystentem AI DistriNode. Pomogę znaleźć produkty, porównać opcje, przygotować PDF z wyceną lub utworzyć zgłoszenie do obsługi.